
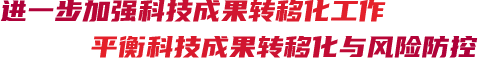
1.AI攻击时代:攻防速度已失衡
Anthropic 超旗舰模型 Claude Mythos 发布,标志着 AI 已深度进入网络攻防。漏洞挖掘正被 AI 自动化、批量化、低成本化——攻击者不再需要少数顶级专家,就能对海量资产持续扫描、持续攻击。
旧漏洞没修完,新漏洞已被人批量利用。
政企单位必须面对现实:老旧系统无法升级、核心业务不能停机、补丁测试周期长、第三方系统无人维护……"漏洞清零"越来越不切实际。
承认漏洞客观存在,构建"带洞防护"能力——这是中科星幕的核心逻辑。
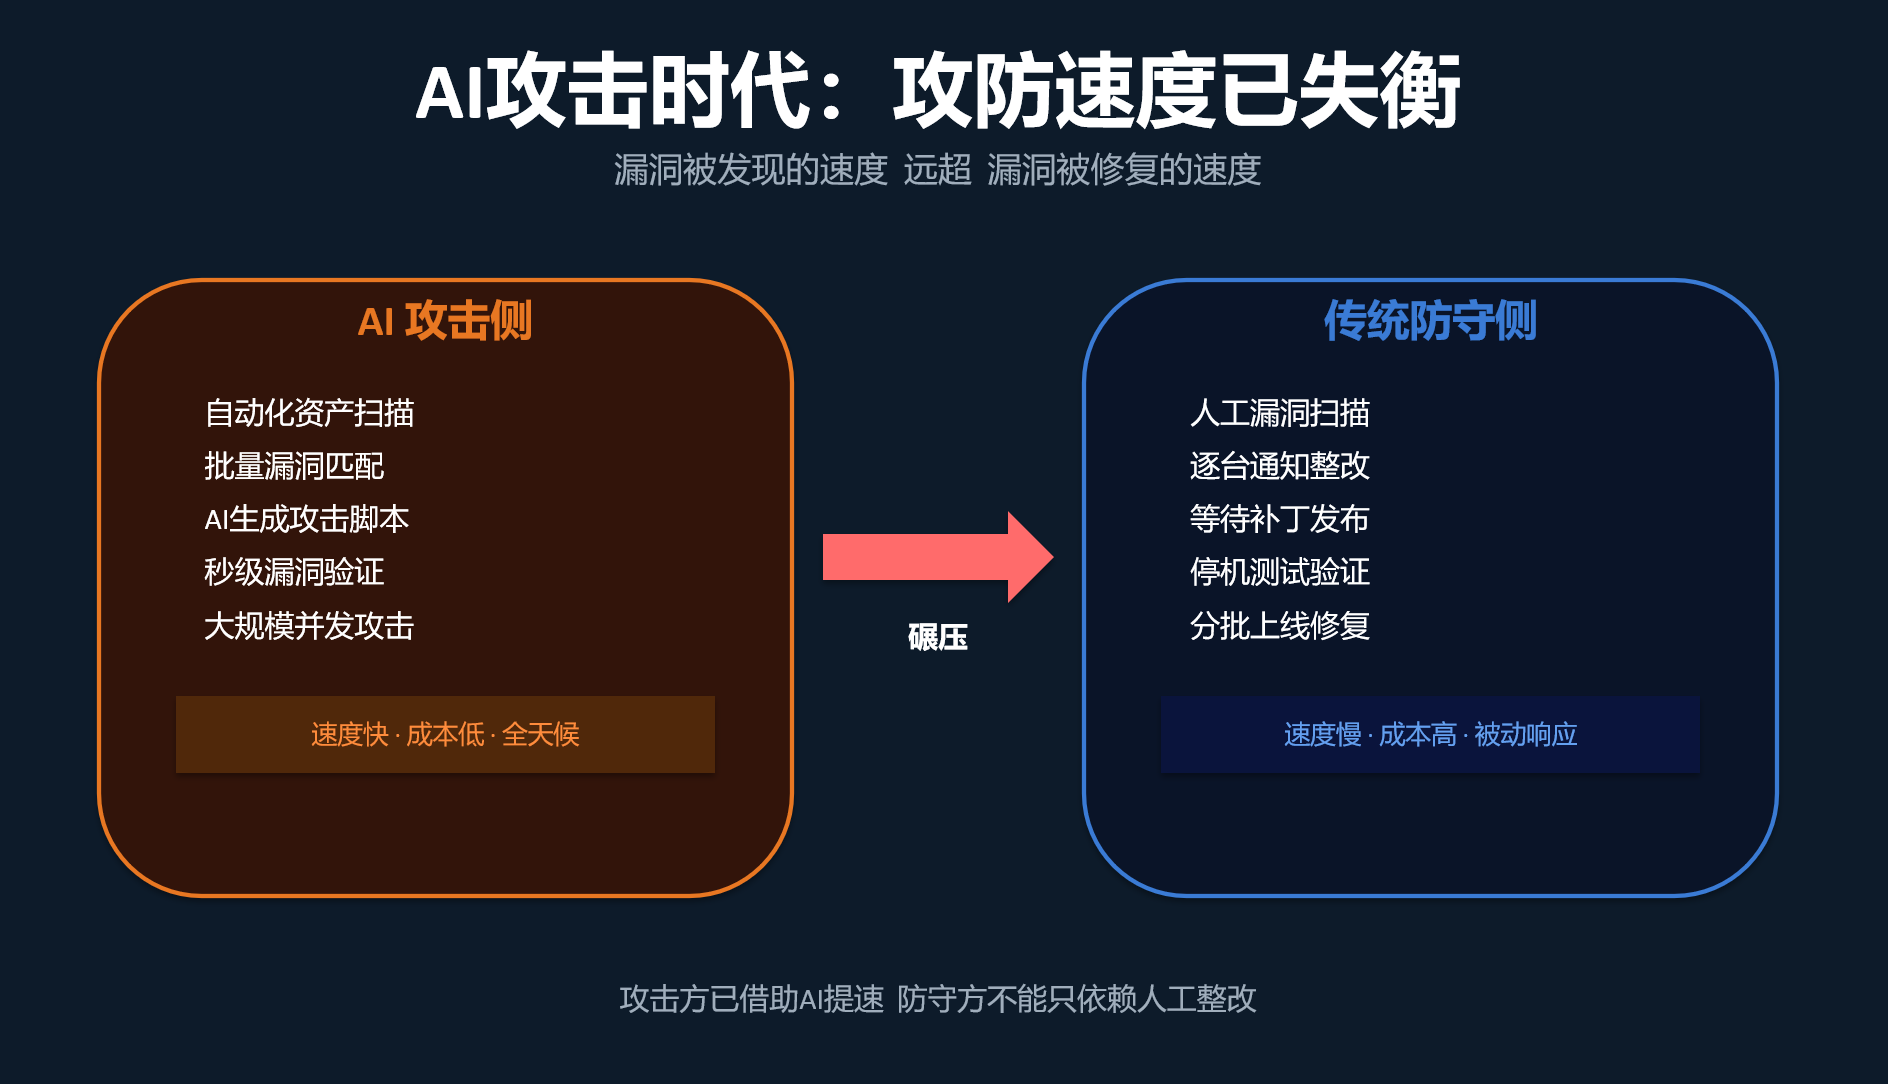
2."带洞防护"核心理念
漏洞可以存在,但不能被利用。 星幕的目标不是发现漏洞,而是:让攻击者扫不出来、探不到位、打不进去。
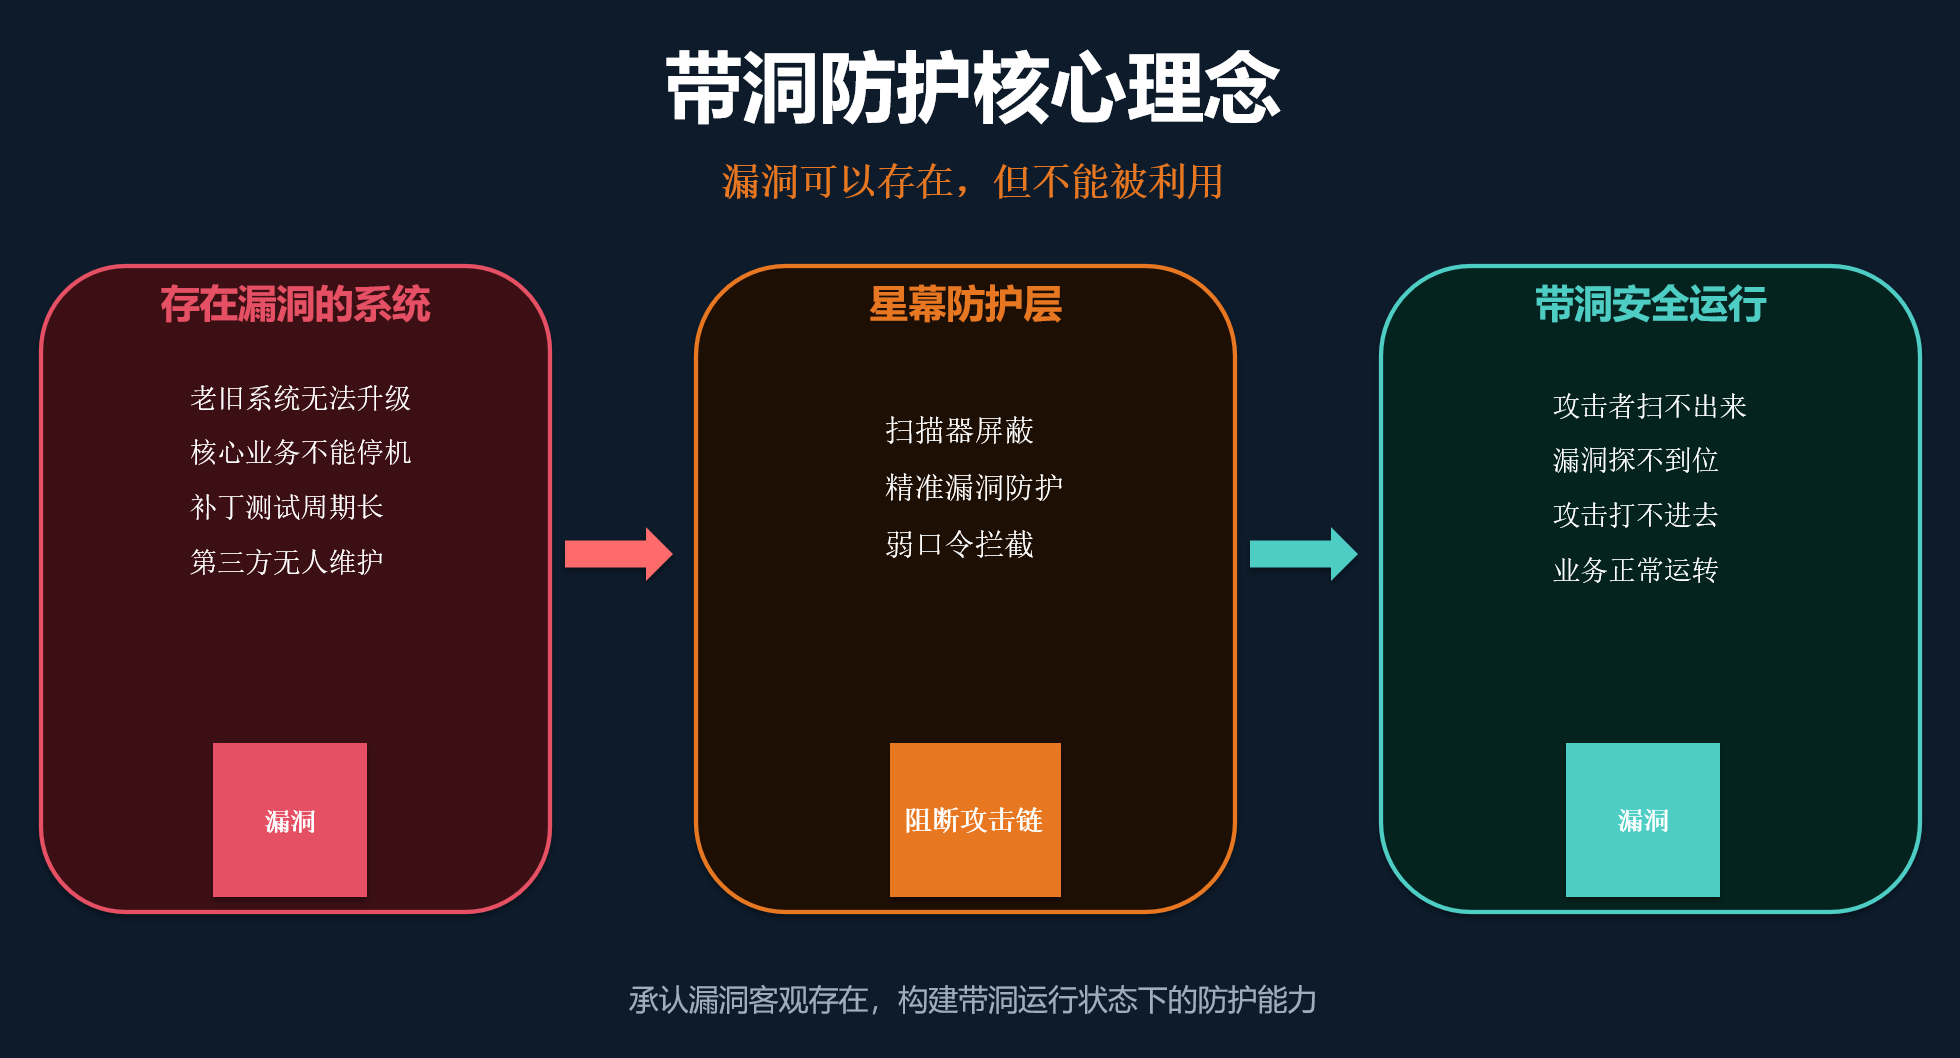
3.三大核心能力
3.1 扫描器屏蔽——让攻击者"扫不出来"
内置端口扫描、IP扫描、协议扫描三维检测引擎,在TCP三次握手阶段即可识别并阻断扫描行为。攻击者拿不到有效响应,资产指纹无从判断。
3.2 漏洞防护——让已知和未知漏洞都"打不进去"
精准漏洞防护:导入漏洞列表,系统自动评估并生成防护策略,漏洞、资产、攻击流量三者精准关联,避免误拦正常业务。
未知漏洞防护:覆盖SQL注入、XSS、路径遍历、文件上传、Struts2代码执行等攻击类型,不依赖CVE编号,从攻击行为特征层面识别变种和未知威胁。
两项能力合并,补丁可以稍后打,但漏洞利用必须先拦住。
3. 3弱口令防护——堵住最常见的突破口
识别并拦截弱口令/默认口令登录行为,覆盖摄像头、物联网设备、管理后台、VPN等长期存在的薄弱环节。账号整改完成前,先阻断弱口令被利用。
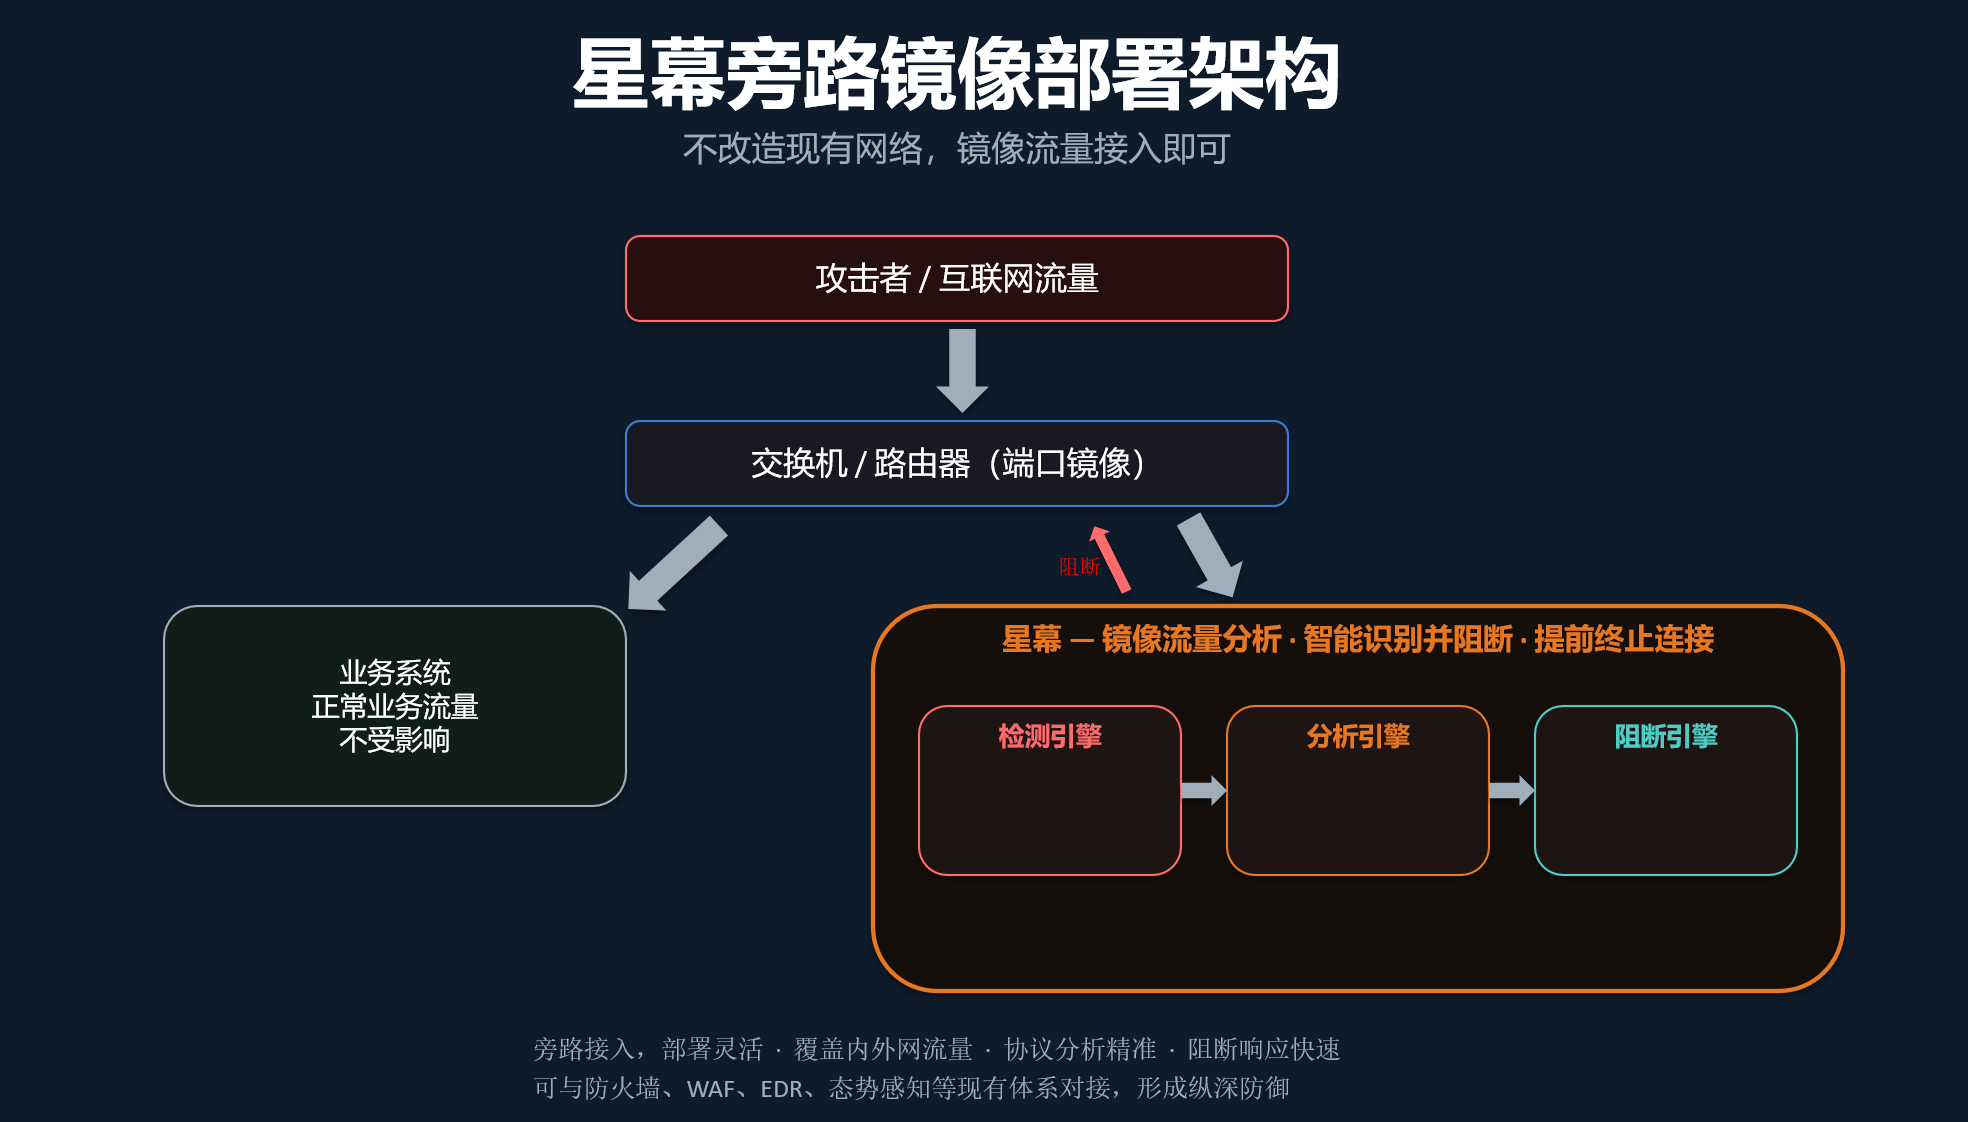
4.旁路部署,不碰业务
镜像流量接入,不需要改造现有网络架构。可与防火墙、WAF、EDR、态势感知等现有体系对接,补齐关键一环:漏洞修复完成前,先把攻击挡住。
5.典型场景
|
场景 |
星幕做什么 |
|
Mythos类AI攻击漏洞应急 |
补丁上线前,阻断扫描与利用 |
|
重保期间 |
快速开启防护,不影响业务连续性 |
|
老旧/无人维护系统 |
流量侧防护,不改造原系统 |
|
大规模漏洞整改 |
为几千台服务器整改争取缓冲期 |
|
弱口令集中治理 |
先阻断登录,再倒逼整改 |
6.一句话总结
扫描器屏蔽,让攻击者扫不出来。
漏洞防护(精准+未知),让漏洞打不进去。
弱口令防护,让常见入口无法突破。
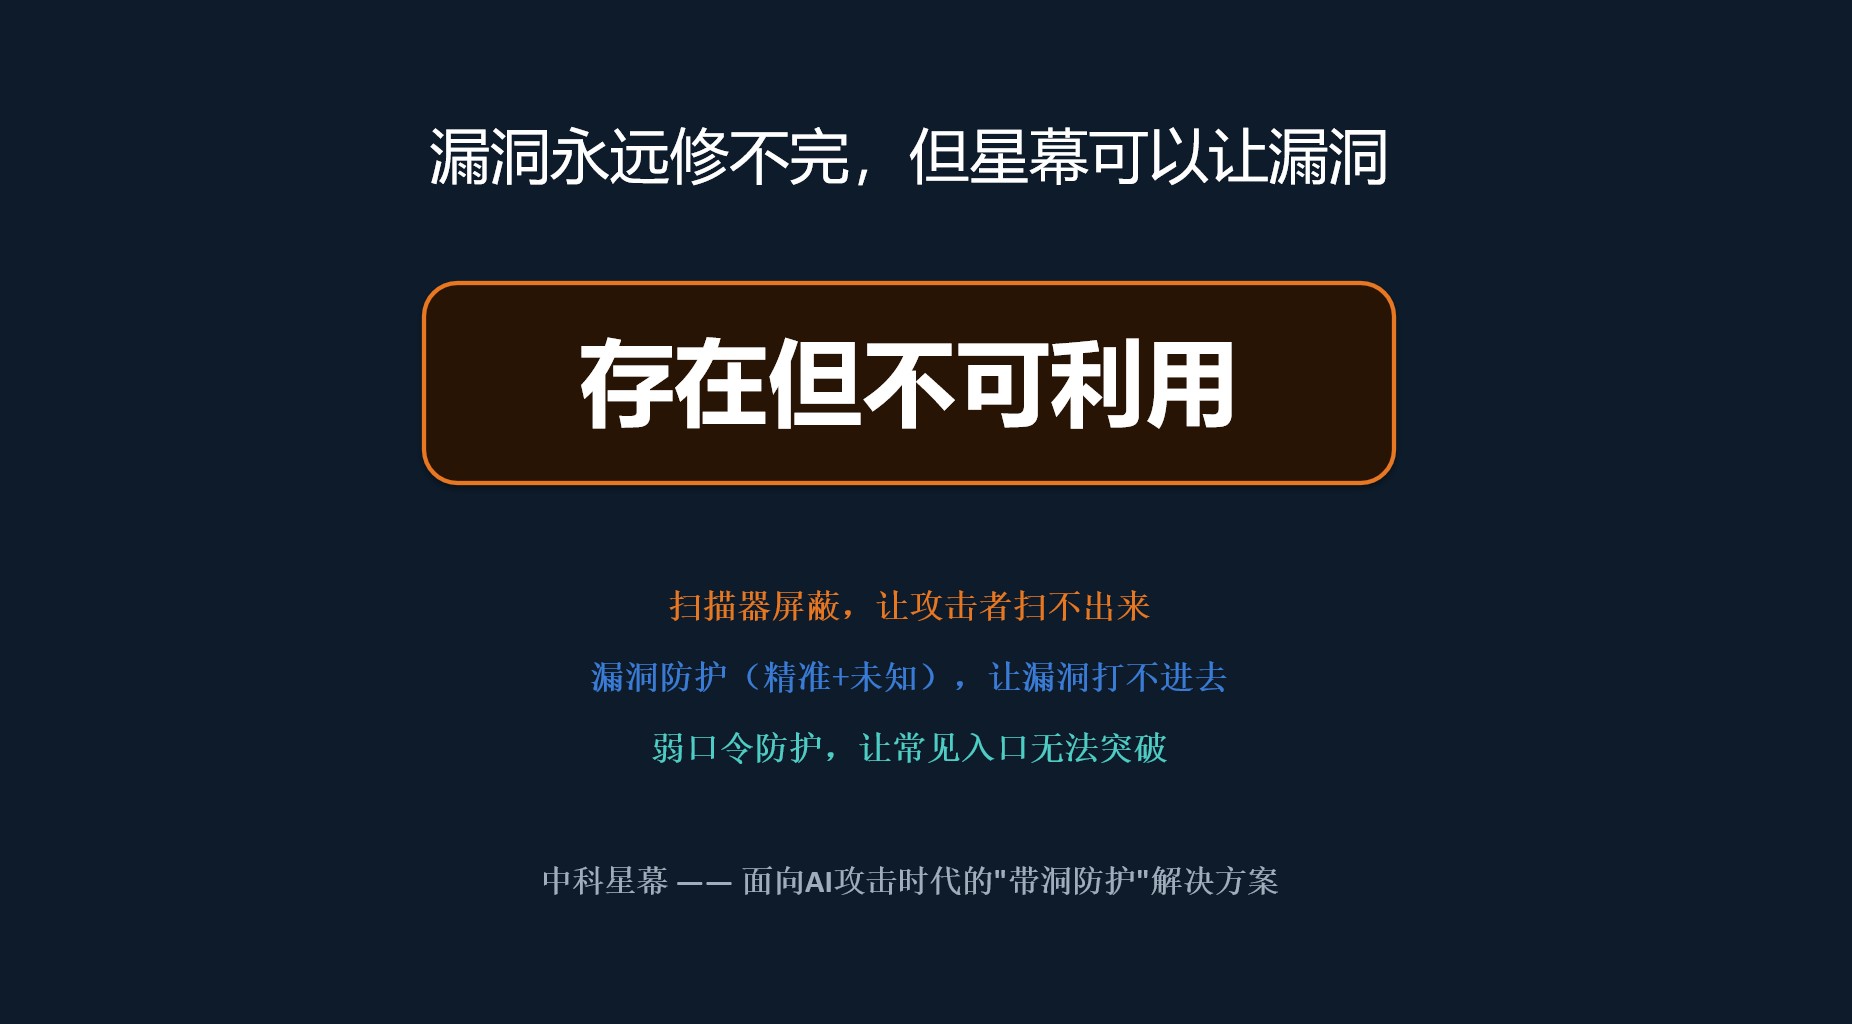
Mythos告诉我们:攻防速度已经变了。漏洞永远修不完,但星幕可以让漏洞存在但不可利用。